シェル
Web経由のリモート接続
- 新しいタブの画面で
SHELLを選択します。
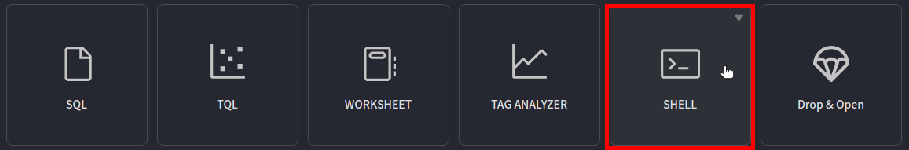
- メインエディター領域にシェルが開きます。
sys machbase-neoプロンプトで SQL 文や machbase-neo シェルコマンドを実行できます。
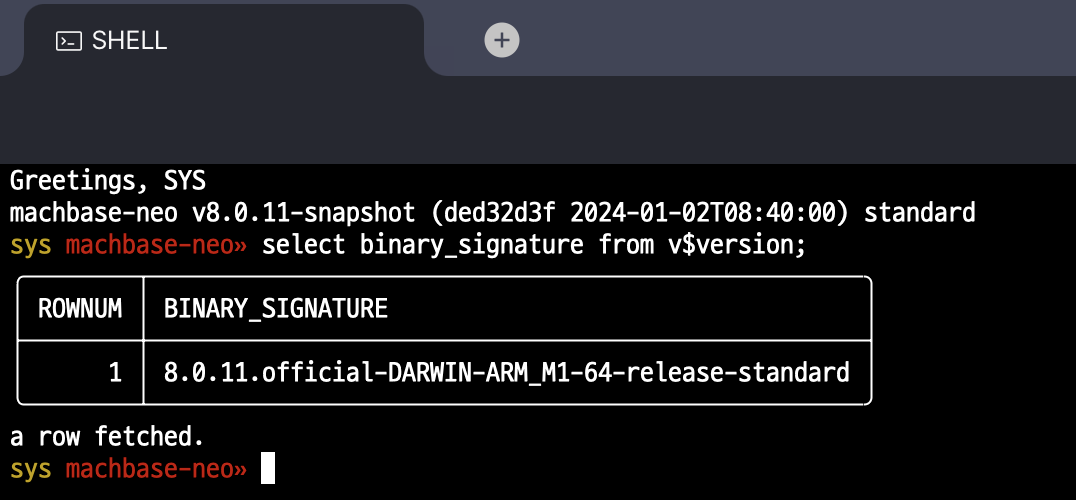
SSH経由のリモート接続
SSH(Secure Shell)は、リモートシステムに安全に接続するためのプロトコルです。 パスワード認証に加え、より安全な公開鍵認証にも対応しています。
machbase-neoは、リモートでの運用・管理用にSSHインターフェースを提供します。 以下のように、SSHコマンドでSQLインタープリターに接続できます。
- ユーザー: SYS
- 既定のパスワード: manager
- 既定のポート: 5652
$ ssh -p 5652 sys@127.0.0.1
sys@127.0.0.1's password: manager↵machbase-neo»プロンプトが表示されたら、SQL文を実行できます。
machbase-neo» select * from example;
┌─────────┬──────────┬─────────────────────────┬───────────┐
│ ROWNUM  │ NAME     │ TIME(UTC)               │ VALUE     │
├─────────┼──────────┼─────────────────────────┼───────────┤
│       1 │ wave.sin │ 2023-01-31 03:58:02.751 │ 0.913716  │
│       2 │ wave.cos │ 2023-01-31 03:58:02.751 │ 0.406354  │
                        ...omit...
│      13 │ wave.sin │ 2023-01-31 03:58:05.751 │ 0.668819  │
│      14 │ wave.cos │ 2023-01-31 03:58:05.751 │ -0.743425 │
└─────────┴──────────┴─────────────────────────┴───────────┘
API tokenによるSSH認証
Since v8.7.1machbase-neoでは、SSHのパスワード入力欄にAPI tokenを入力して認証することもできます。API tokenはデータベースのパスワードの代わりに使用され、認証に成功すると、tokenを所有するDBユーザーの権限でSSHシェルが実行されます。
API tokenを発行した後、SSH接続を開始し、パスワード入力プロンプトにtokenを入力します。
$ ssh -p 5652 sys@127.0.0.1
sys@127.0.0.1's password: <API_TOKEN>↵
SSHユーザー名の基本部分は、API tokenの所有者と一致している必要があります(大文字と小文字は区別しません)。たとえばsysで接続する場合は、sysユーザーが所有するtokenを入力してください。API tokenはパスワードと同等の認証情報です。コマンドライン引数、シェル履歴、ログに露出しないよう注意してください。
パスワードなしでのSSH接続
鍵ペアの生成:接続元のローカルマシンで、
ssh-keygenコマンドを使って新しい鍵ペアを生成します。鍵ペアがある場合は、この手順を省略できます。
ssh-keygen -t rsaこのコマンドは、ホームディレクトリの
.sshフォルダーにid_rsa(秘密鍵)とid_rsa.pub(公開鍵)を作成します。公開鍵のコピー:生成した公開鍵をリモートサーバーにコピーします。
Machbaseサーバーに公開鍵を登録するには、以下の手順を実行します。
鍵ペアでのログイン:これで鍵ペアを使ってMachbaseサーバーにログインできます。 SSHクライアントは秘密鍵で認証データに署名し、サーバーは登録された公開鍵で署名を検証してユーザーを認証します。
ssh -p 5652 sys@127.0.0.1設定が完了すると、パスワードを入力せずにmachbase-neoに接続できます。
Web UIでのSSHキーの登録
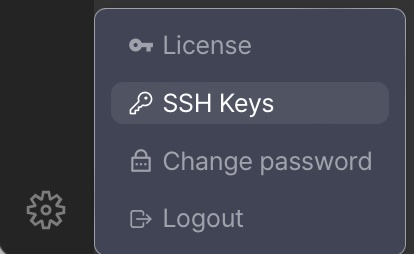
- 左メニューの一番下にある
 アイコンをクリックし、
SSH Keysを選択します。 Since v8.0.20
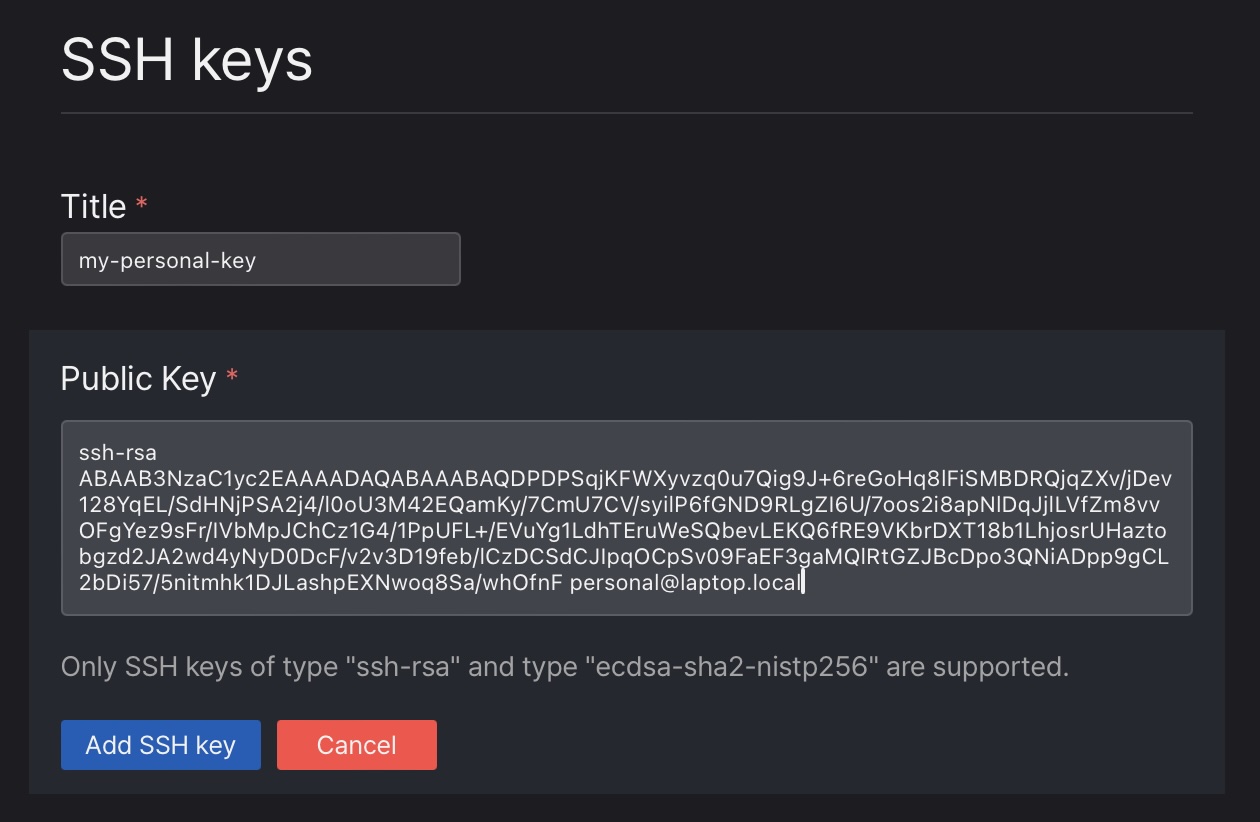
New SSH keyをクリックし、Titleにキーを識別する名前を、Public Keyに公開鍵の全文を貼り付けてからAdd SSH keyをクリックします。
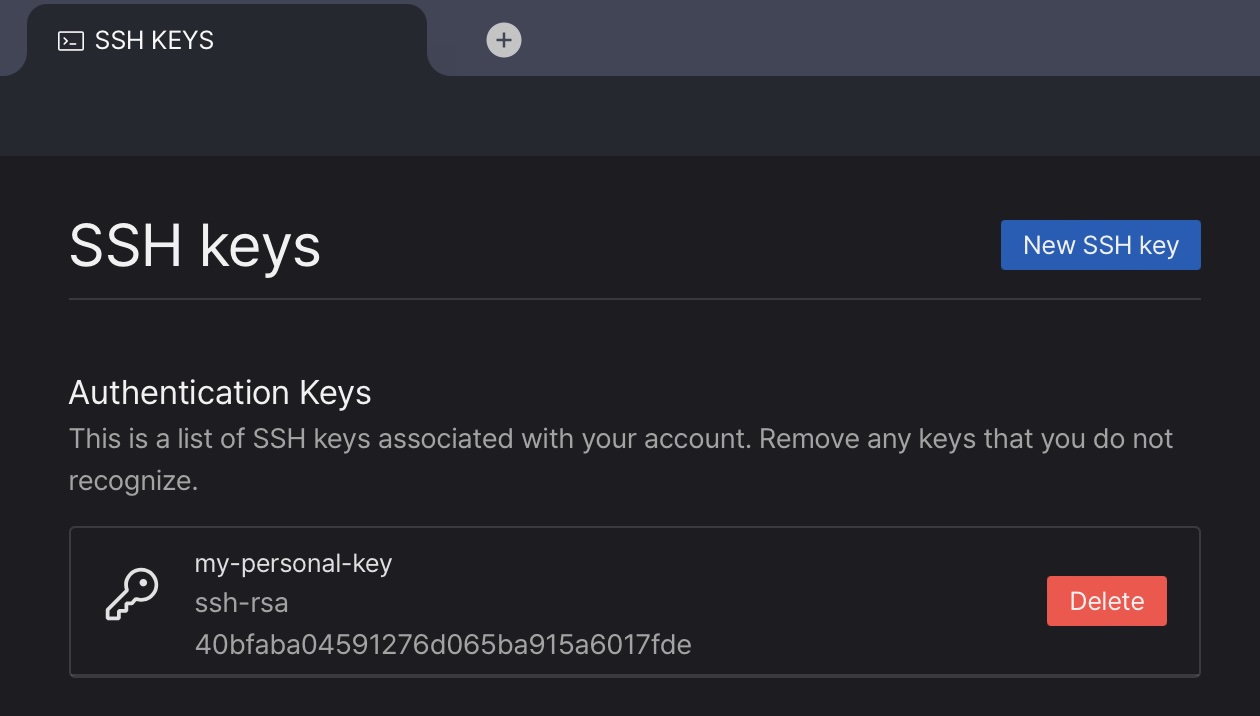
- 登録したキーが
Authentication Keysの一覧に表示されます。使わなくなったキーはDeleteで削除します。
シェルコマンドでのSSHキーの登録
machbase-neoサーバーに公開鍵を登録すると、パスワードなしでmachbase-neo shellコマンドを実行できます。
- 公開鍵をサーバーに登録します。
machbase-neo shell ssh-key add `cat ~/.ssh/id_rsa.pub`- 登録済みの公開鍵一覧を確認します。
machbase-neo shell ssh-key listまたは
$ machbase-neo shell ↵

machbase-neo» ssh-key list
┌────────┬───────────────────────────────────────────┬─────────────────────┬────────────────────────────────────────────────────┐
│ ROWNUM │ NAME                                      │ KEY TYPE            │ FINGERPRINT                                        │
├────────┼───────────────────────────────────────────┼─────────────────────┼────────────────────────────────────────────────────┤
│      1 │ **DO NOT DELETE** machbase-neo server key │ ecdsa-sha2-nistp521 │ SHA256:osfeJKNiUV+a2bIdZPA92maMDI23xA/40gAFwqAfpyQ │
│      2 │ myid@laptop.local                         │ ecdsa-sha2-nistp256 │ SHA256:0IFv6KPDuNJe2s9PoqUBimreYAYih3sDKcxpCYpZCmE │
└────────┴───────────────────────────────────────────┴─────────────────────┴────────────────────────────────────────────────────┘- 登録した公開鍵を削除します。
machbase-neo» ssh-key del <fingerprint>
SSH key deleted successfully.
パスワードなしでの接続確認
$ ssh -p 5652 sys@127.0.0.1 ↵

Greetings, SYS
machbase-neo v8.7.1-snapshot (b55f8170 2026-09-10T05:43:13) standard
sys machbase-neo 2026-09-17 17:45:13
>
SSHでのコマンド実行
sshだけで、すべてのmachbase-neoシェルコマンドをリモートから実行できます。
$ ssh -p 5652 sys@127.0.0.1 'select * from example order by time desc limit 5'↵

┌────────┬────────┬─────────────────────────┬───────────┐
│ ROWNUM │ NAME   │ TIME                    │     VALUE │
├────────┼────────┼─────────────────────────┼───────────┤
│      1 │ signal │ 2026-09-17 17:09:26.712 │ -0.033411 │
│      2 │ signal │ 2026-09-17 17:09:26.711 │ -0.185026 │
│      3 │ signal │ 2026-09-17 17:09:26.71  │ -0.344666 │
│      4 │ signal │ 2026-09-17 17:09:26.709 │ -0.508032 │
│      5 │ signal │ 2026-09-17 17:09:26.708 │ -0.670817 │
└────────┴────────┴─────────────────────────┴───────────┘
5 rows selected.
セキュリティ上の注意
公開鍵認証はパスワード認証より安全ですが、秘密鍵を安全に保管することが非常に重要です。 秘密鍵が漏洩すると、その公開鍵を登録したすべてのシステムにログインされる可能性があります。